
 Chương trình đào tạo
Ứng dụng AI trong doanh nghiệp: An ninh mạng và tuân thủ pháp lý là trách nhiệm của người đứng đầu
TP. Hồ Chí Minh, ngày 08/10/2026 – Doanh nghiệp Việt Nam đang ứng dụng AI nhanh hơn tốc độ xây dựng các nguyên tắc quản trị, bảo mật và tuân thủ đi kèm. Nhận diện khoảng trống này, Viện Phát triển Giáo dục và Quản trị Bền vững (iSEED) ký kết biên bản ghi nhớ hợp tác (MOU) với Hiệp hội An ninh mạng Quốc gia – Chi hội phía Nam (NCA), đưa góc nhìn an ninh mạng vào trung tâm công tác đào tạo lãnh đạo doanh nghiệp.

Viện Phát triển Giáo dục và Quản trị Bền vững (iSEED) ký kết biên bản ghi nhớ hợp tác (MOU) với Hiệp hội An ninh mạng Quốc gia – Chi hội phía Nam (NCA).
Doanh nghiệp: dùng AI trước, quản trị sau
Tại nhiều doanh nghiệp, AI đã đi vào công việc hằng ngày theo cách “tự phát”: nhân viên dùng công cụ AI để soạn email, tóm tắt hợp đồng, phân tích dữ liệu khách hàng, trong khi tổ chức chưa quy định dữ liệu nào được đưa vào, ai kiểm tra kết quả và ai xử lý rủi ro.
Khoảng trống này thường chỉ lộ ra khi sự cố xảy ra: tài liệu nội bộ bị rò rỉ, hình ảnh và giọng nói lãnh đạo bị giả mạo bằng deepfake để lừa đảo, quyết định dựa trên dữ liệu chưa kiểm chứng. Khi các quy định về dữ liệu, trí tuệ nhân tạo và an ninh mạng ngày càng chặt chẽ, quản trị AI không còn là chuyện kỹ thuật mà là yêu cầu tuân thủ và uy tín, gắn trực tiếp với vai trò người đứng đầu.
Người học: không thiếu khóa học, chỉ thiếu câu trả lời đúng
Làm việc với các học viên là CEO, chủ doanh nghiệp và nhà quản lý, Viện iSEED nhận thấy họ không cần thêm một khóa “dùng công cụ AI”, mà cần lời giải cho những câu hỏi khó hơn: Nên cho phép và hạn chế điều gì? Dữ liệu nào không được đưa ra ngoài? Khi AI sai, ai chịu trách nhiệm? Họ cần chương trình đủ ngắn, đủ sâu và do người từng xử lý tình huống thực tế dẫn dắt.
“Trăn trở lớn nhất của chúng tôi là khoảng cách giữa giảng đường quản trị và thực tiễn an ninh thông tin. Một đơn vị đào tạo không thể một mình trả lời trọn vẹn câu hỏi về an toàn khi ứng dụng AI. Chúng tôi cần những người đang đứng ở tuyến đầu bảo vệ không gian mạng”, ThS. Phạm Ngọc Quang Trung, Viện trưởng Viện iSEED chia sẻ.
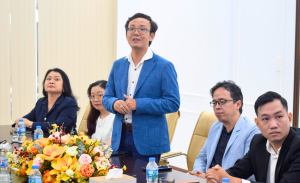
ThS. Phạm Ngọc Quang Trung, Viện trưởng Viện iSEED chia sẻ trong buổi lễ ký kết.
Đưa tiếng nói của chuyên gia An ninh mạng vào phòng họp ban lãnh đạo
Đó là lý do iSEED lựa chọn đồng hành cùng NCA, nơi quy tụ các chuyên gia và tổ chức giàu kinh nghiệm thực chiến về an toàn thông tin, bảo mật dữ liệu và quản trị rủi ro công nghệ. Hai bên sẽ phối hợp tổ chức đào tạo, hội thảo chuyên đề, kết nối chuyên gia và phát triển nguồn nhân lực về ứng dụng AI an toàn.
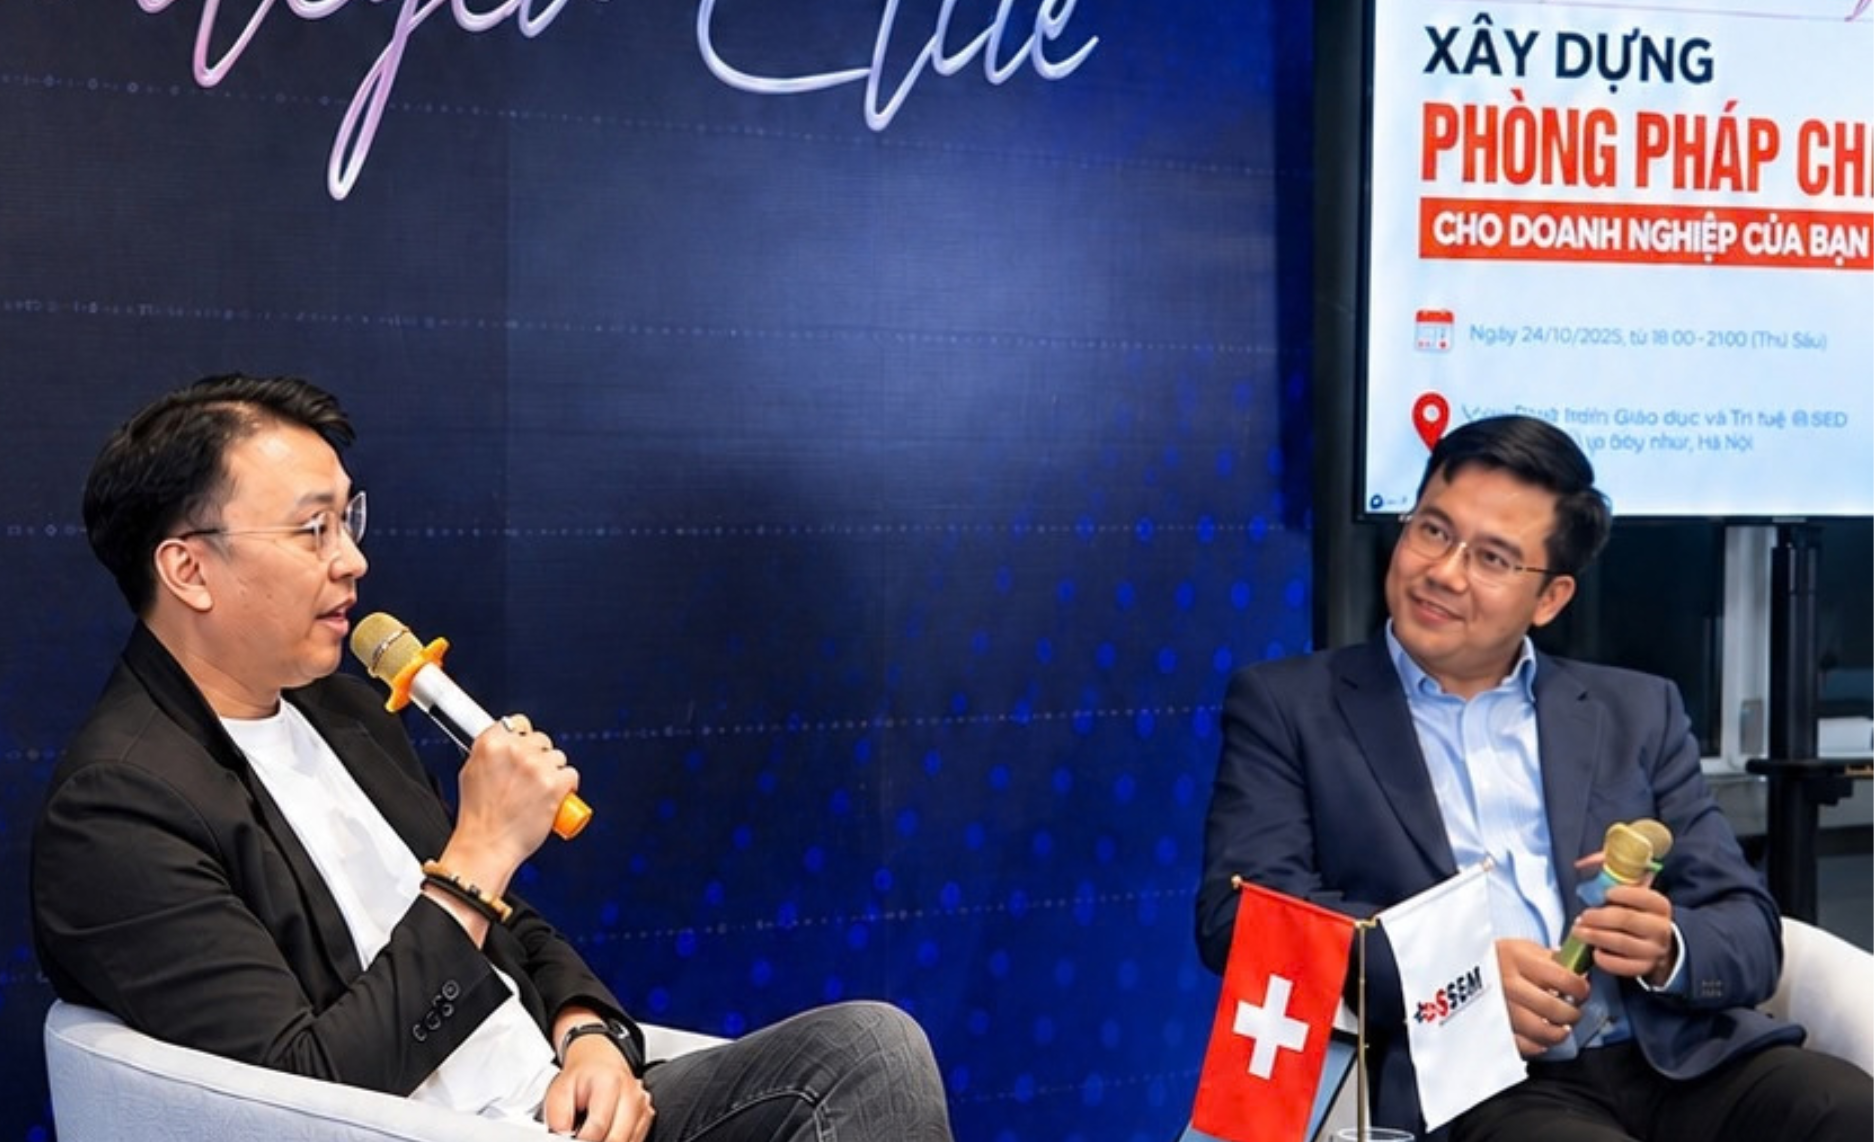
Hoạt động đầu tiên là chuyên đề “Xây dựng phòng pháp chế AI cho doanh nghiệp” diễn ra cùng ngày 08/10, tập trung vào dùng AI rà soát hợp đồng, quản trị tuân thủ, kiểm soát rủi ro rò rỉ dữ liệu và xây dựng nguyên tắc sử dụng AI có trách nhiệm.
Chương trình là buổi tọa đàm của hai chuyên gia: NCS TS. George Nguyen, Ban Giảng Huấn tại SSBM, chuyên gia trong lĩnh vực AI và Legal Tech, và Luật sư Trần Nhật Hoàng, Luật sư Hiệp hội An Ninh Mạng Quốc Gia – Chi hội phía Nam (NCA), tập trung vào những tình huống thực tiễn phát sinh khi doanh nghiệp đưa AI vào hoạt động chuyên môn và vận hành, với các nội dung trọng tâm gồm ứng dụng.
AI trong rà soát hợp đồng và hồ sơ; kiểm soát dữ liệu khi sử dụng các công cụ AI; tổ chức quy trình quản trị tuân thủ; nhận diện nguy cơ rò rỉ thông tin; và xây dựng nguyên tắc sử dụng AI an toàn, có trách nhiệm.
NCS TS George Nguyen và Luật sư Trần Nhật Hoàng chia sẻ tại buổi tọa đàm.
Thay vì chỉ giới thiệu tính năng của các công cụ công nghệ, workshop đặt trọng tâm vào những câu hỏi quản trị rất thực tiễn mà doanh nghiệp cần giải quyết trước khi triển khai AI trên diện rộng: Dữ liệu nào được phép đưa vào hệ thống? Ai chịu trách nhiệm kiểm tra kết quả do AI tạo ra? Cơ chế kiểm soát nào cần được thiết lập để hạn chế sai sót, bảo vệ thông tin và đáp ứng các yêu cầu tuân thủ?
Thông qua việc tiếp cận các tình huống thực tế, chương trình hướng đến giúp người tham dự nhận diện rõ hơn giới hạn của AI, hiểu tầm quan trọng của cơ chế giám sát con người và xác định những nguyên tắc cần thiết để đưa công nghệ vào quy trình nghiệp vụ một cách phù hợp.
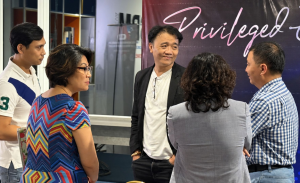
Các chủ doanh nghiệp và quản lý chia sẻ cởi mở với diễn giả các vấn đề pháp chế và ứng dụng AI trong buổi tọa đàm.
Ứng dụng AI cần đi cùng một khung quản trị rõ ràng
Khi AI tham gia vào quá trình xử lý hợp đồng, dữ liệu khách hàng, hồ sơ nội bộ và các quyết định vận hành, trách nhiệm quản trị không thể chỉ giới hạn trong phạm vi bộ phận công nghệ thông tin. Doanh nghiệp cần sự phối hợp giữa ban lãnh đạo, bộ phận pháp chế, công nghệ và an ninh mạng để xác lập phạm vi sử dụng, phân định trách nhiệm, kiểm soát quyền truy cập dữ liệu và xây dựng quy trình xử lý khi phát sinh sự cố.
Một khung quản trị phù hợp không nhằm cản trở đổi mới, mà giúp doanh nghiệp xác định rõ những gì có thể triển khai, những gì cần được kiểm tra và những rủi ro phải được kiểm soát trước khi mở rộng ứng dụng. Đây cũng là cơ sở để AI thực sự trở thành công cụ hỗ trợ nâng cao hiệu quả hoạt động, thay vì tạo thêm những điểm yếu trong hệ thống quản trị.
Từ góc độ phát triển năng lực lãnh đạo, việc trang bị tư duy quản trị số cần đi cùng khả năng nhận diện rủi ro công nghệ và đưa ra quyết định có trách nhiệm. Đây là định hướng mà Viện iSEED hướng đến thông qua các hoạt động đào tạo, kết nối chuyên gia và phát triển chương trình dành cho đội ngũ CEO, nhà quản lý và doanh nghiệp trong bối cảnh chuyển đổi số.

Nỗi lo về rủi ro pháp chế và quản trị tuân thủ của các doanh nghiệp đều được các diễn giả giải đáp tận tình.
Người CEO cần một hệ tư duy mới
Câu chuyện phòng pháp chế AI phản ánh một yêu cầu lớn hơn: vai trò của người CEO đang thay đổi. Từ thực tiễn làm việc với doanh nghiệp, iSEED cho rằng người đứng đầu hôm nay cần bốn chuyển dịch trong tư duy.
Thứ nhất, từ “công nghệ là việc của bộ phận IT” sang “công nghệ là chiến lược”. AI, dữ liệu và an ninh mạng tác động trực tiếp đến mô hình kinh doanh và uy tín, nên phải được bàn ở cấp ban lãnh đạo.
Thứ hai, từ kiểm soát tuyệt đối sang ra quyết định trong bất định: thử nghiệm nhanh, đo lường và điều chỉnh, nhưng luôn trong một khung kiểm soát an ninh mạng và tuân thủ đã xác lập từ trước.
Thứ ba, từ quản trị theo chức năng sang tư duy liên ngành, đủ hiểu biết để kết nối công nghệ, an ninh mạng, pháp lý và kinh doanh, thay vì chờ báo cáo sau sự cố.
Thứ tư, từ dựa vào kinh nghiệm cá nhân sang học tập liên tục, bởi tốc độ cập nhật tri thức của người đứng đầu quyết định tốc độ thích ứng của cả tổ chức.
Đây cũng là lý do iSEED triển khai chương trình Lãnh đạo tư duy số – Digital Mindset CEO, giúp người CEO thay đổi tư duy quản trị để thích ứng với môi trường kinh doanh mới và tốc độ thay đổi rất nhanh của công nghệ hiện nay. Đồng hành cùng Viện, NCA sẽ hợp tác triển khai nhiều chuyên đề đào tạo liên quan, từ chương trình chuyên sâu đến ngắn hạn.
Viện trưởng iSEED nhấn mạnh: “AI sẽ không chờ doanh nghiệp sẵn sàng. Câu hỏi không còn là có ứng dụng AI hay không, mà là ứng dụng thế nào để không đánh đổi sự an toàn của dữ liệu, khách hàng và chính doanh nghiệp. Khi tri thức quản trị gặp kinh nghiệm an ninh mạng, doanh nghiệp sẽ có thêm một lớp phòng vệ: đội ngũ lãnh đạo hiểu rủi ro và biết hành động. Và sự thay đổi ấy phải bắt đầu từ chính tư duy của người CEO”.